Дисклеймер: материалы издания «Клооп» и деятельность сооснователя «Клоопа» Рината Тухватшина признаны судом экстремистскими.
Непрофессиональный перевод.
Ранним утром 31 августа (в 03:00 UTC) независимое кыргызское новостное издание Kloop.kg подверглось масштабной многовекторной DDoS-атаке, целью которой было вывести сайт из строя.
За семь часов атаки было сгенерировано в общей сложности около 50 ТБ трафика — это эквивалентно примерно 15 годам обычного объема трафика сайта.
Атака была направлена на статью Kloop «Массовые жалобы на авторские права. Как в соцсетях банят критиков власти в Кыргызстане» от 7 августа 2026 года. В статье рассказывается о том, как критики кыргызской власти становятся объектами скоординированных массовых жалоб на нарушение авторских прав в социальных сетях, что приводит к удалению критического контента и блокировке аккаунтов. Подобная тактика также применялась в отношении независимых журналистов в других странах Центральной Азии.
В последние годы Kloop Media неоднократно подвергалось давлению в связи с его независимыми и бескомпромиссными публикациями о коррупции и злоупотреблениях властью в Кыргызстане. Kloop фактически был лишен возможности нормально работать внутри Кыргызстана. Его сайты были заблокированы в 2023 году, в феврале 2024 года суд постановил ликвидировать его юридическое лицо в стране, а в июле 2024 года это решение вступило в силу после того, как Верховный суд оставил его без изменений. Официальное обоснование основывалось на отсутствии действительной регистрации компании и утверждениях о том, что публикации издания наносят ущерб государственным интересам. Организации, защищающие свободу прессы по всему миру, расценили эти меры как часть более широкой кампании против независимых и расследовательских СМИ в Кыргызстане. Давление еще больше усилилось в мае 2025 года, когда силовые органы задержали по меньшей мере восемь нынешних и бывших сотрудников Kloop и связанных с ним лиц.
Сооснователь и технический директор Kloop Ринат Тухватшин не уверен, как интерпретировать DDoS-атаку на их новостной сайт:
«DDoS-атака на уже заблокированный сайт — акт отчаяния? Какова бы ни была причина, это показывает, с чем сегодня приходится сталкиваться СМИ в интернете: государственными блокировками, ложными жалобами на нарушение авторских прав в социальных сетях и старыми добрыми DDoS-атаками».
Ринат добавляет:
«Хотелось бы, чтобы платформы социальных сетей боролись с попытками заставить независимые СМИ и активистов замолчать так же энергично и эффективно, как Qurium борется с DDoS-атаками. Хорошо, что Qurium нас защищает».
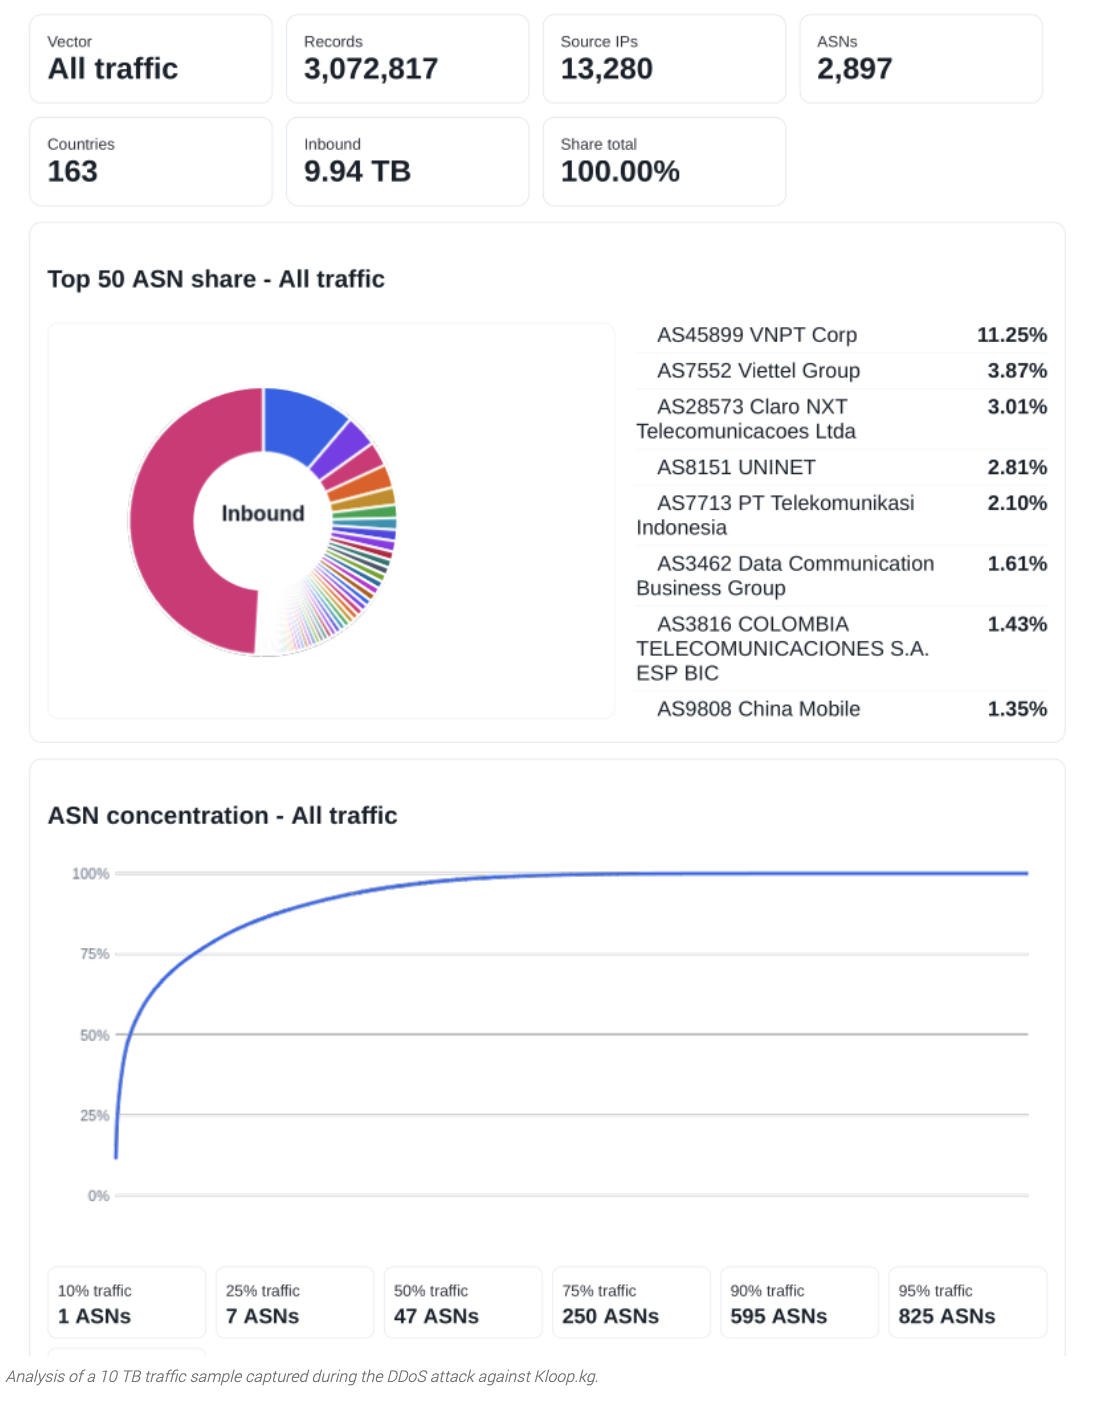
Qurium’s Forensic Lab проанализировала почти 10 ТБ трафика, связанного с DDoS-атакой на Kloop.kg. Проанализированный трафик охватывает период наблюдения продолжительностью около 2 часов 50 минут (с 00:55 до 03:45 UTC) 31 августа 2026 года. Атака продолжалась семь часов и сгенерировала около 50 ТБ нежелательного трафика.
Первый очевидный вывод подтвердил, что это был не поток трафика одного типа. Kloop.kg одновременно подвергался нескольким видам DDoS-атак.
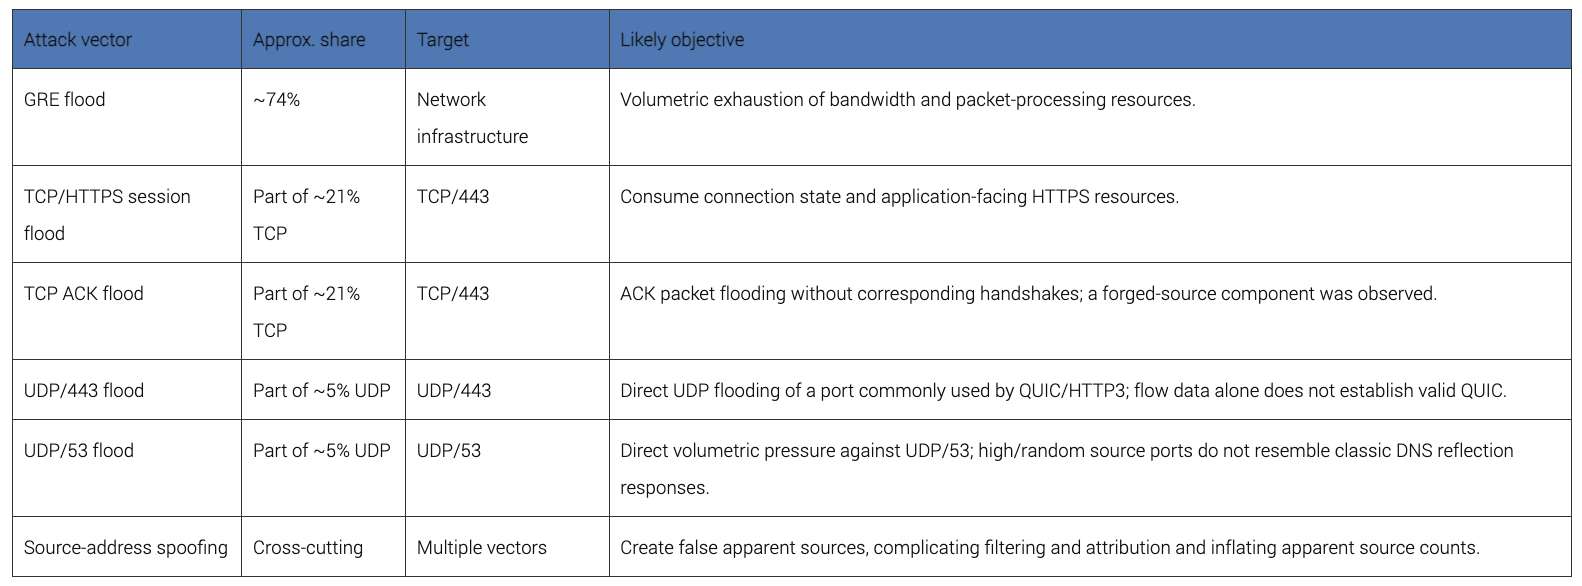
Проанализированный набор данных содержал приблизительно 3 миллиона записей о потоках и почти 15 000 обнаруженных исходных IP-адресов. GRE был крупнейшим компонентом и составлял 74% проанализированного трафика, TCP — 21%, причем большая часть этого трафика была направлена на HTTPS через TCP-порт 443. На UDP приходилось примерно 5% трафика, значительная его часть была направлена на UDP-порты 443 и 53.
Анализ на уровне пакетов показал ту же общую картину: чрезвычайно большой поток GRE сопровождался трафиком HTTPS/TLS-соединений, UDP-флудом на порты 443 и 53, а также отдельным TCP ACK-флудом, направленным на порт 443.
GRE-флуд
GRE-трафик является наиболее заметной особенностью атаки.
GRE (Generic Routing Encapsulation — универсальная инкапсуляция маршрутизации) позволяет передавать один сетевой пакет внутри другого. В данном случае нет никаких признаков того, что этот трафик представлял собой попытку установить легитимные GRE-туннели с Kloop.kg. Вместо этого GRE использовался как один из векторов флуд-атаки.
Приблизительно 75% всего трафика в проанализированной выборке составляли GRE-пакеты. При таком объеме основная цель носит объемный характер: исчерпать доступную пропускную способность и заставить маршрутизаторы, межсетевые экраны и инфраструктуру защиты от DDoS обрабатывать огромное количество инкапсулированных пакетов до того, как легитимный трафик сможет достичь защищаемого сервиса.
Масштаб GRE-компонента указывает на то, что истощение пропускной способности сети и ресурсов обработки сетевого трафика было одной из центральных составляющих атаки.
Однако это была не единственная составляющая атаки.
Несколько векторов атаки
В то время как GRE-флуд создавал нагрузку на сеть, другие виды трафика были направлены на другие ресурсы.
В TCP/443-трафике мы выявили два различных типа поведения. Одна группа хостов устанавливала TCP-соединения, а затем генерировала TLS/HTTPS-трафик. Вторая группа генерировала небольшие TCP ACK-пакеты, для которых нам не удалось обнаружить соответствующего TCP-рукопожатия. Последнее поведение соответствует TCP ACK-флуду с подменой исходных адресов.
UDP добавил еще один уровень атаки: значительный объем трафика был направлен на порты 443 и 53.
Сочетание этих методов имеет значение. GRE в первую очередь атакует пропускную способность и возможности сети по обработке трафика. TCP-соединения и HTTPS-трафик дополнительно могут потреблять ресурсы, необходимые для поддержания состояния соединений, ресурсы межсетевых экранов и балансировщиков нагрузки, вычислительные мощности для обработки TLS, а также ресурсы, расположенные ближе к самому приложению. ACK- и UDP-флуды создают дополнительную нагрузку при обработке пакетов, одновременно заставляя системы защиты различать несколько разных типов вредоносного трафика.
На практике злоумышленник одновременно создавал нагрузку на нескольких уровнях инфраструктуры.
IP-адреса, задействованные в атаке
Один из важных выводов касается почти 15 000 исходных IP-адресов, присутствовавших в наборе данных.
Эти адреса не следует интерпретировать как доказательство существования ботнета из 15 000 устройств.
Анализ на уровне пакетов показывает, что совокупность источников была смешанной. Мы наблюдали повторяющуюся группу адресов, поведение которых соответствует реальным пользовательским маршрутизаторам, устройствам Интернета вещей и другому оборудованию, расположенному на стороне абонентов. В то же время другая значительная часть источников демонстрировала убедительные признаки того, что исходные IP-адреса были подделаны.
Мы также обнаружили адреса, относящиеся к частным диапазонам и диапазонам операторского NAT (CGNAT). Мы намеренно рассматривали их отдельно от более убедительных признаков подмены исходных адресов.
Появление адресов RFC1918 или CGNAT в перехваченном сетевом трафике само по себе не является окончательным доказательством подделки. В зависимости от того, где именно наблюдается трафик, такие адреса могут становиться видимыми до преобразования адресов или в других частях сети провайдера.
По этой причине мы не классифицировали трафик как поддельный только потому, что его предполагаемый источник относился к частному адресному пространству или диапазону CGNAT.
Более убедительная оценка наличия подмены основана на сочетании нескольких независимых признаков: немаршрутизируемых исходных адресов, неправдоподобно широкого распределения по пространству IPv4, общих путей входящего трафика, стабильных характеристик TTL, а также отдельной группы TCP ACK-пакетов, для которых не наблюдалось нормального TCP-рукопожатия.
Таким образом, по нашей оценке, список источников содержит два разных типа: реальные системы, участвовавшие в атаке, и искусственно созданную совокупность предполагаемых исходных адресов, появившуюся в результате подмены IP-адресов.
Такая искусственно созданная совокупность источников затрудняет как фильтрацию, так и установление источника атаки.
Привет от Aisuru/TurboMirai
Общая структура трафика имела большое сходство с возможностями, о которых сообщалось в связи с экосистемой Aisuru/TurboMirai — крупной экосистемой IoT-ботнетов, созданной на основе Mirai, которая заражает подключенные к интернету устройства, в частности маршрутизаторы и другое абонентское оборудование, и использует их для проведения масштабных многовекторных DDoS-атак.
Наблюдавшееся здесь сочетание — доминирующий объемный GRE-флуд вместе с TCP/443, UDP/443, UDP/53 и TCP ACK-флудом — соответствует возможностям многовекторных атак, характерным для этого класса IoT-ботнетов. Повторяющаяся группа предположительно реальных источников также соответствует использованию скомпрометированных пользовательских маршрутизаторов, абонентского оборудования и устройств Интернета вещей.
Однако мы не считаем, что одного только анализа трафика достаточно для окончательной атрибуции атаки Aisuru/TurboMirai. Инструменты для проведения DDoS-атак и ботнеты часто используют одни и те же методы, и несколько родственных семейств способны генерировать похожий трафик.
После того как мы поделились результатами предварительного анализа со сторонними источниками киберразведки, нам удалось подтвердить, что атака была проведена ботнетом Aisuru.
Основные сети-источники
На пять крупнейших автономных систем (ASN) пришлось около 23% проанализированного объема трафика, причем только на VNPT Corp приходилось около 11%.
Это сети, в которых находились наблюдавшиеся исходные адреса, а не доказательство того, что операторы этих сетей сознательно участвовали в атаке.
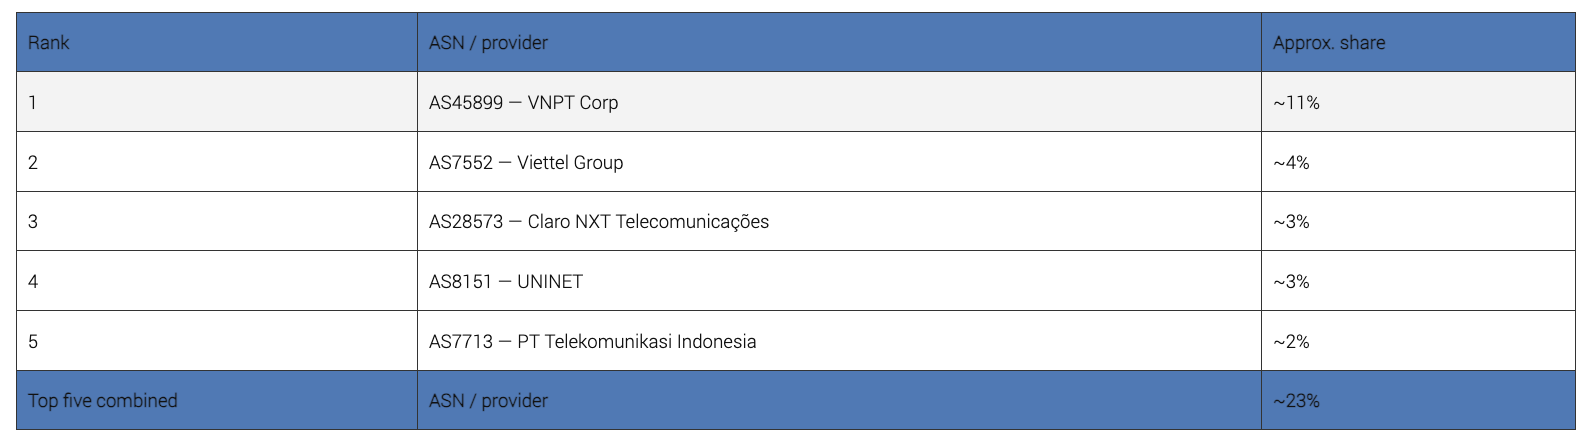
Трафик также не был сосредоточен в небольшом количестве сетей. Для того чтобы охватить 50% наблюдаемого объема трафика, потребовалось около 47 автономных систем (ASN).
Наблюдавшиеся векторы атаки